現場にAIを開放して、統制は手放さない。
認証・権限・ログを備えた基盤の上だけで、現場がAIエージェントをつくります。
情シスから見た、ABB。
事業部門の担当者が、自分の業務に合わせたAIエージェントをつくります。
ラフ版は当社が本番品質に成形します。現場がつくったものが、そのまま本番に出ることはありません。
認証・権限・ログを備えた実行基盤の上だけです。管理外に置かれることはありません。
現場の内製を認めるかどうかではなく、内製を統制下でやるかどうかの話です。
いま起きていることは、たぶんこれです。
部署・職位別の利用制御ができない
誰がどのエージェントを使えるかを、組織の構造に沿って分けられません。
認証と権限が弱い
個別アカウントでの管理になり、退職・異動の反映が手作業になります。
管理外の利用が広がる
使いやすいツールほど、情シスの知らないところで業務データが入力されていきます。
AI活用を止めることが解決策ではありません。置き場所を用意することです。
AIセキュアランチャー
KnowledgeSuite+(KS+)の認証・組織情報を使い、Difyで動くAIエージェントを統制下に置く実行基盤です。
| 認証 | KS+認証によるSSO。SAML / OIDC に対応 |
| アクセス制御 | 部署・役職に応じて、利用できるエージェントを自動で出し分け |
| ログ | アクセス履歴・利用ログを一元管理 |
| ID数 | 30ID標準。追加は1IDあたり月440円 |
| 既存資産 | すでにあるDifyエージェントをそのまま接続可能 |
| 導入期間 | 最短2週間で稼働 |
| 費用 | ABB契約期間中(5カ月)は月額に含む。6カ月目以降は月3万円(30ID) |
どこに、何があるか。
← 横にスクロールして全体を見られます →
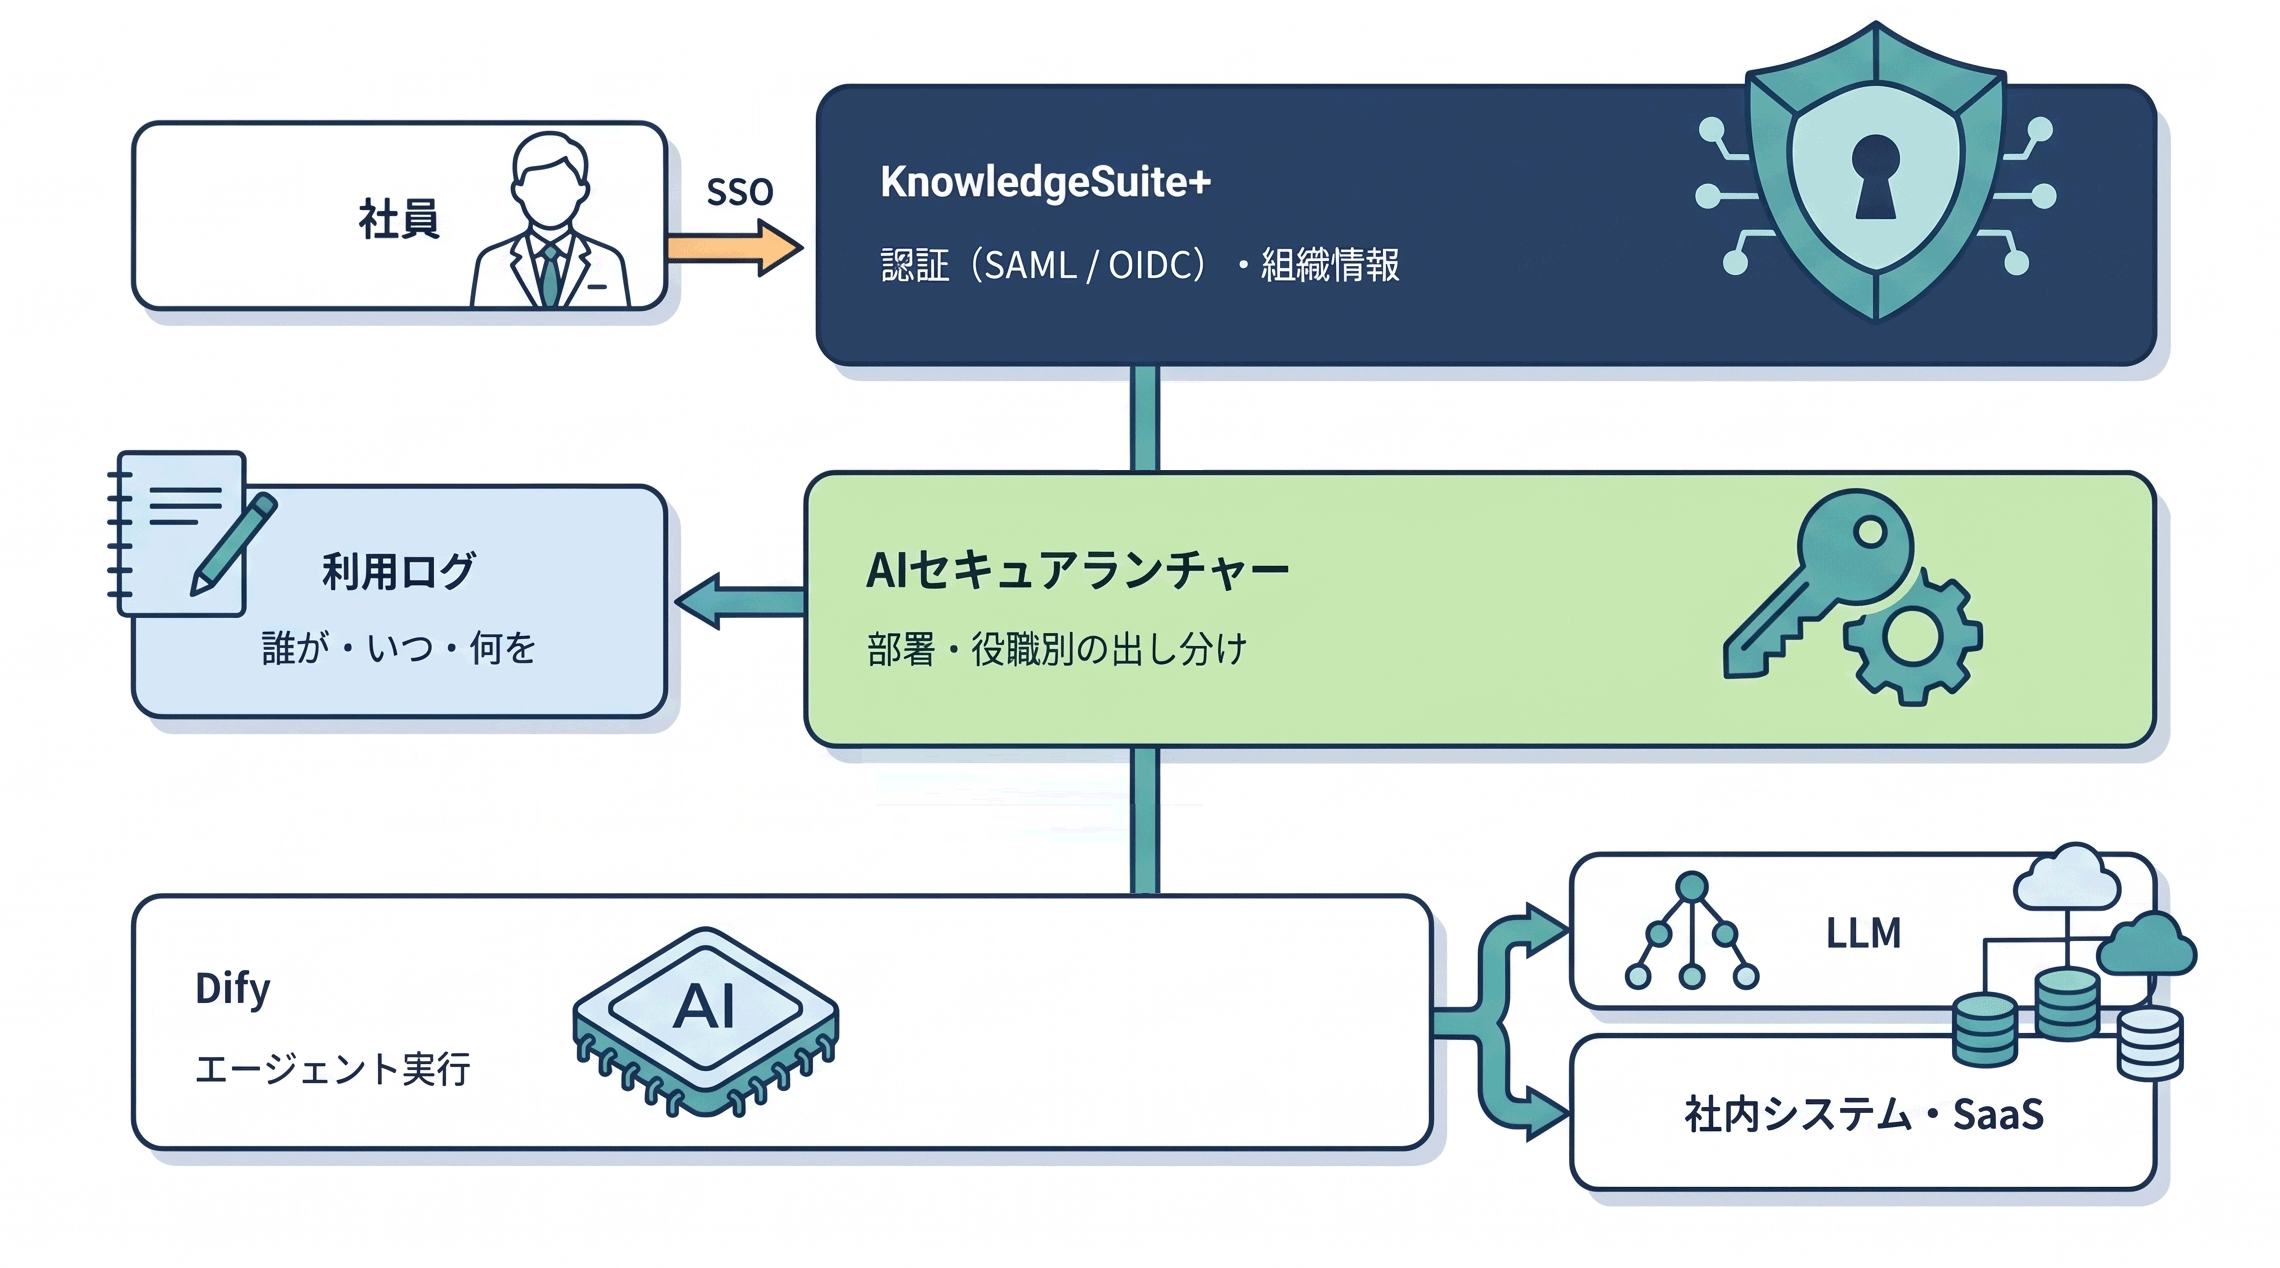
社員は社内アカウントでログインします。誰にどのエージェントを見せるかは、KS+の組織情報にもとづいてランチャーが判定します。実行はDify上で行われ、操作の履歴はすべてログに残ります。
こういうとき、どうなるか。
社員が退職したら
KS+側でアカウントを停止すれば、AIへのアクセスも同時に止まります。エージェント側で個別に削除する作業は発生しません。
部署が変わったら
組織情報に沿って、使えるエージェントが自動で切り替わります。前の部署のエージェントは見えなくなります。
監査でAI利用の履歴を求められたら
誰が・いつ・どのエージェントを使ったかを、ログから追跡できます。
いずれも、情シス側で個別の作業は発生しません。既存の組織情報の更新に追随します。
情シスの作業は、導入時だけです。
導入時にご用意いただくもの
- 組織情報(部署・役職)の連携
- 利用対象者のリスト
定常運用でお願いすること
特にありません。アカウントの追加・停止は、既存の組織管理の運用に含まれます。エージェントの保守・点検・チューニングは当社が行います。
新しい管理台帳を増やしません。既存の組織管理を、そのまま使います。
最短2週間で稼働します。
| 時期 | 作業 | 担当 |
|---|---|---|
| 1週目 | 組織情報の連携(部署・役職のマッピング) | 情シス + 当社 |
| 2週目 | 利用対象者の登録、権限設定 | 当社(設定方法をレクチャー) |
| 2週目 | 動作確認・稼働開始 | 情シス + 当社 |
追加費用が発生する条件
| 項目 | ABB契約中(5カ月) | 6カ月目以降 |
|---|---|---|
| 30IDまで | 月額に含む | 月3万円 |
| 31ID目以降 | 1IDあたり月440円 | 1IDあたり月440円 |
| AI利用料 | 追加負担なし | 使った分だけ(1回あたり数円〜) |
| Dify | 含む | 0円 |
全体の総額と投資対効果は、経営層向けページに整理しています。
まず、動いているものをご覧ください。
認証の流れ、権限の出し分け、ログの見え方を、実際の画面でご説明します。
御社のチェックシートを事前にお持ちいただければ、その場でお答えします。